Démarrer
Internet et réseau
Les exigences réseau du contrôleur EMS Voltmasters : les ports sortants, les domaines qui doivent rester joignables, le DNS et comment le vérifier.
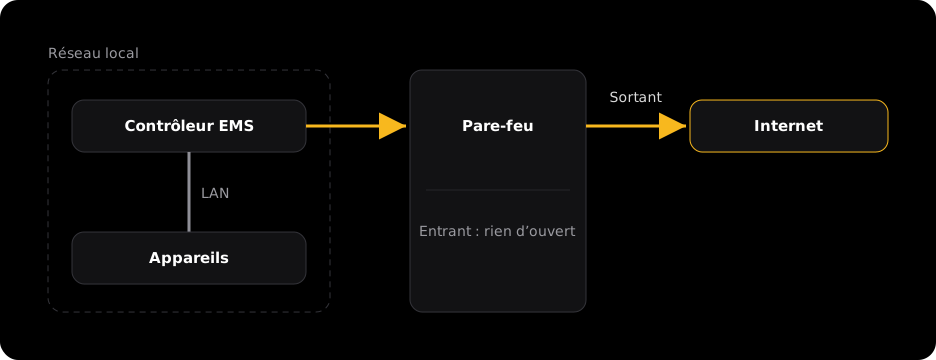
Le contrôleur se connecte lui-même à la plateforme Voltmasters et à vos appareils. Vous ne devez pour cela ouvrir aucun port depuis l’extérieur, pas même pour le support à distance.
Prérequis
- Une connexion réseau filaire (Ethernet) à l’endroit où le contrôleur est installé.
- Nous travaillons de préférence en DHCP. Si vous avez besoin d’une adresse IP fixe, vous la réglez depuis la plateforme sous Configuration réseau.
- Une connexion internet stable.
- L’accès au même réseau local (LAN) que vos appareils énergétiques (onduleur, contrôleur de batterie, compteur, etc.).
- Un DNS fonctionnel via les serveurs DNS utilisés par le contrôleur. Les domaines de Voltmasters ne peuvent pas être bloqués par un filtrage DNS ou de contenu (voir Domaines qui doivent être joignables).
- Une horloge à l’heure : la synchronisation du temps par NTP doit être autorisée (UDP 123 sortant). C’est nécessaire, faute de quoi les connexions TLS échouent.
- Aucun proxy qui ouvre le TLS (man in the middle) sur le trafic du contrôleur.
Ports sortants
Autorisez les connexions sortantes suivantes, du contrôleur vers internet :
| Port | Protocole | Destination |
|---|---|---|
| 4505 | TCP | salt.voltmasters.libaro.io |
| 4506 | TCP | salt.voltmasters.libaro.io |
| 8883 | TCP | AWS IoT (*-ats.iot.eu-west-1.amazonaws.com) |
| 2984 | TCP | tmate.voltmasters.libaro.io |
| 443 | TCP | *.voltmasters.be |
| 8086 | TCP | *.timestream-influxdb.eu-west-1.on.aws |
| 80 | TCP | archive.ubuntu.com, security.ubuntu.com |
| 53 | UDP/TCP | les serveurs DNS utilisés par le contrôleur (pas besoin de DNS public si le site a ses propres serveurs) |
| 123 | UDP | tout (NTP) |
| 41641 | UDP | tout (Tailscale WireGuard, connexions directes) |
| 3478 | UDP | tout (Tailscale STUN / traversée de NAT) |
Si l’UDP sortant est totalement bloqué, le support à distance via Tailscale bascule sur des relais en TCP 443 : cela fonctionne encore, mais c’est plus lent. Pour une connexion de support à distance réactive, autorisez l’UDP sortant sur 41641 et 3478. Aucune règle entrante n’est nécessaire.
Domaines qui doivent être joignables
Si le site utilise un filtrage DNS, un filtre web ou d’URL, ou un pare-feu nouvelle génération (FortiGate/FortiGuard, Cisco Umbrella, Palo Alto, Zscaler, etc.), autorisez explicitement ces domaines.
- salt.voltmasters.libaro.io
- platform.voltmasters.be (production) / voltmasters-beta.libaro.io (unités de développement)
- tmate.voltmasters.libaro.io
- tempo.voltmasters.libaro.io
- *.amazonaws.com et *.on.aws (AWS IoT, registre de conteneurs/ECR, InfluxDB)
- archive.ubuntu.com, security.ubuntu.com
- *.tailscale.com
Comment vérifier
Lancez ces contrôles depuis un portable sur le même réseau ou VLAN que le contrôleur :
# 1. Le DNS doit renvoyer l’adresse IP réelle de nos serveurs, pas une adresse filtrée ou sinkhole
Resolve-DnsName tmate.voltmasters.libaro.io
Resolve-DnsName salt.voltmasters.libaro.io
# -> les deux doivent aboutir à une IP de Voltmasters ou d’AWS (par exemple 52.17.81.98),
# PAS à une IP appartenant à votre fournisseur de pare-feu (Fortinet, Cisco, etc.)

# 2. Les ports doivent être joignables
Test-NetConnection salt.voltmasters.libaro.io -Port 4505
Test-NetConnection tmate.voltmasters.libaro.io -Port 2984
# -> TcpTestSucceeded : True
Si Resolve-DnsName renvoie une IP qui appartient à votre fournisseur de pare-feu ou de sécurité, le domaine est mis en sinkhole. Ajoutez le domaine à la liste blanche du pare-feu.